Sécurité de vos données CAO et de votre propriété intellectuelle d’ingénierie
Certifié ISO 27001
Attestation SOC 2 de type II
SSO SAML
Journaux d’audit

Une vérification indépendante, pas seulement des déclarations de sécurité.
Nos contrôles de sécurité sont audités chaque année par des tiers indépendants.
Certifié ISO 27001
Notre système de management de la sécurité de l’information fait l’objet d’audits indépendants et est certifié selon la norme ISO/IEC 27001.


Du chiffrement et de la connexion aux autorisations et aux pistes d’audit.
Chiffrement au repos et en transit
Les données des clients sont protégées par un chiffrement AES-256 au repos et TLS 1.2 ou une version ultérieure en transit.
Contrôle d’accès basé sur les rôles
Les rôles au niveau de l’espace de travail et du projet déterminent qui peut consulter, modifier et publier chaque fichier. Lorsque vous retirez une personne, ses fichiers synchronisés sont supprimés et son accès via le navigateur est révoqué.
Authentification unique SAML 2.0
Connectez-vous via votre fournisseur d’identité existant afin que votre équipe informatique puisse gérer les accès de manière centralisée. Disponible dans l’offre Enterprise.
Sécurité du personnel
Le personnel fait l’objet de vérifications d’antécédents, signe des accords de confidentialité et suit une formation de sensibilisation à la sécurité lors de son arrivée, puis chaque année. L’accès aux données des clients est limité selon le rôle, revu chaque trimestre et révoqué lors du départ.
Isolation des environnements clients
Les espaces de travail des clients sont séparés logiquement au sein de l’environnement cloud géré.
Journaux d’audit
Les activités de la plateforme et des projets sont consignées avec l’utilisateur, l’horodatage et l’action. Ces journaux sont conservés pour les évaluations de sécurité et comme preuves de conformité.
Protégez vos données d’ingénierie du premier chargement à la collaboration externe, en passant par la revue, la révision et la publication.
01 — CONTRÔLER LES MODIFICATIONS DE CONCEPTION
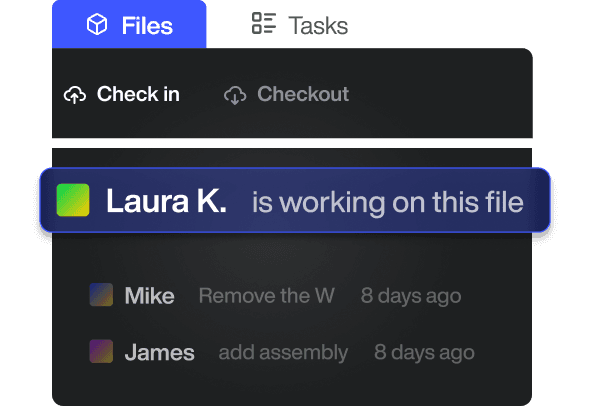
Check-out et historique des versions
Le check-out réserve un fichier pendant sa modification afin d’éviter les copies conflictuelles. Chaque contribution crée une nouvelle version accompagnée d’une note. Les versions précédentes restent disponibles pour consultation ou restauration.

02 — CONTRÔLER LES APPROBATIONS
Approbation avant publication
Les modifications sont examinées et approuvées avant leur publication. Ainsi, les équipes de fabrication et les fournisseurs travaillent à partir d’une révision approuvée, avec une trace de la personne qui l’a approuvée.

03 — CONTRÔLER LES ACCÈS EXTERNES
Partage avec les invités en lecture seule
Partagez des fichiers spécifiques avec vos fournisseurs et vos clients en tant qu’invités. Ils peuvent les consulter, effectuer des mesures et laisser des commentaires dans le navigateur, mais ne peuvent ni les modifier, ni les réserver pour modification (check-out), ni les publier. Ils n’ont jamais accès au reste de votre espace de travail. Vous décidez s’ils peuvent les télécharger.
Identité
SSO SAML
Accès
Rôles et autorisations
Partage
Invités en lecture seule
Traçabilité
Audit et historique des versions
Une infrastructure sécurisée et résiliente.
CAD ROOMS fonctionne sur AWS. Les données des clients sont hébergées dans une région AWS définie, et des options de déploiement régional sont proposées aux clients Enterprise.

Infrastructure cloud AWS
CAD ROOMS fonctionne sur une infrastructure AWS gérée, avec une surveillance automatisée et un processus défini de réponse aux incidents.
Sauvegardes automatiques
Les données sont sauvegardées automatiquement dans le cadre de nos contrôles certifiés ISO 27001, afin de pouvoir être restaurées en cas de problème affectant le service ou les données.
Résidence régionale des données
Les données des clients sont hébergées dans une région AWS définie. Des options de déploiement régional sont disponibles pour les clients Enterprise.
Options de déploiement Enterprise
Vous avez besoin d’un hébergement régional ou de votre propre bucket de stockage ? Nous proposons ces options sous forme de configurations personnalisées pour les clients Enterprise.
Vos questions sur la sécurité, nos réponses.
CAD ROOMS est-il certifié ISO 27001 ?
Oui. CAD ROOMS exploite un système de management de la sécurité de l’information certifié ISO 27001.
CAD ROOMS dispose-t-il d’une attestation SOC 2 de type II ?
Oui. CAD ROOMS a obtenu une attestation SOC 2 de type II, qui fournit une assurance indépendante concernant les contrôles de sécurité pertinents.
Comment les données des clients sont-elles chiffrées ?
CAD ROOMS protège les données au repos avec un chiffrement AES-256 et les données en transit avec TLS 1.2 ou une version ultérieure.
CAD ROOMS prend-il en charge l’authentification unique (SSO) ?
Oui. Le SSO SAML 2.0 est disponible pour les clients Enterprise.
Où les données des clients sont-elles hébergées ?
CAD ROOMS fonctionne sur AWS, et les données des clients sont hébergées dans une région AWS définie. Des options de déploiement régional, y compris l’utilisation de votre propre bucket de stockage, sont disponibles pour les clients Enterprise.
Nos données sont-elles utilisées pour entraîner des modèles d’IA ?
Non. CAD ROOMS n’utilise pas les données, fichiers ou métadonnées des clients pour entraîner des modèles d’IA, qu’il s’agisse de nos propres modèles ou de ceux de tiers.
Les fournisseurs peuvent-ils télécharger nos fichiers CAO ?
Uniquement si vous l’autorisez. Lorsque vous partagez un fichier avec un invité, vous choisissez s’il peut seulement le consulter ou également le télécharger. Les invités en lecture seule peuvent consulter les fichiers, effectuer des mesures et laisser des commentaires dans le navigateur, mais ils ne peuvent ni les modifier, ni les réserver pour modification (check-out), ni les publier.
Que se passe-t-il lorsqu’une personne quitte l’équipe ?
Retirez cette personne de l’espace de travail ou du projet : les fichiers synchronisés sur son ordinateur sont automatiquement supprimés et son accès via le navigateur est révoqué.
Pouvons-nous utiliser notre propre bucket de stockage ?
Oui, sous forme de configuration personnalisée pour les clients Enterprise. Contactez-nous pour définir vos besoins de stockage et d’hébergement.
Comment demander la documentation de sécurité de CAD ROOMS ?
Écrivez à support@cadrooms.com et nous vous fournirons notre certificat ISO 27001, notre rapport SOC 2 de type II et notre accord de traitement des données (DPA) pour votre évaluation de sécurité.
Proposez-vous un accord de traitement des données (DPA) ?
Oui. Un accord de traitement des données (DPA) conforme au RGPD est disponible sur demande.